
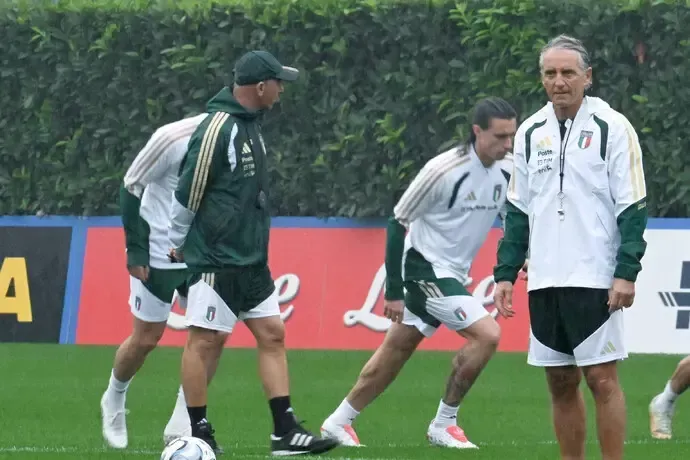
Primo giorno di lavoro sul campo per gli Azzurri a Coverciano, entrati nel vivo della preparazione per il cruciale doppio impegno di UEFA Nations League. Sotto una pioggia battente, la squadra si è ritrovata agli ordini del Commissario Tecnico per la prima sessione di allenamento tattico, mirata a definire l'assetto da opporre alla Francia nella sfida di giovedì sera allo stadio San Siro di Milano. Le prime indicazioni emerse dal terreno di gioco confermano la volontà del CT di dare continuità al progetto tecnico, blindando il collaudato modulo 4-3-3 . Una scelta di carattere che punta sulla solidità del centrocampo e sulla rapidità del tridente offensivo per scardinare la difesa transalpina. Il gruppo ha mostrato grande intensità nonostante le condizioni meteo avverse, lavorando principalmente sulla rapidità di circolazione palla e sulle transizioni difensive. Nei prossimi giorni la preparazione proseguirà a ritmi serrati, prima del trasferimento a Milano previsto per la vigilia del match.
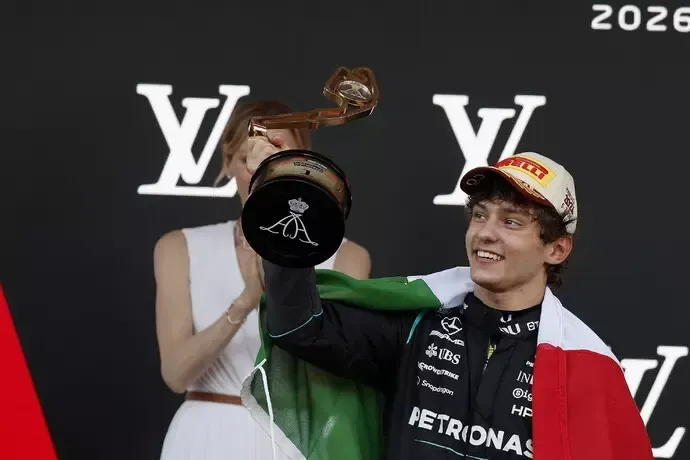
Questa sera il neo-campione del mondo di Formula 1, Kimi Antonelli, è rientrato in Italia atterrando all'aeroporto Marconi di Bologna, accolto dall'affetto dei tifosi e da un caloroso messaggio di benvenuto da parte della torre di controllo dello scalo emiliano. A soli 20 anni e 68 giorni, il pilota della Mercedes ha scritto una pagina indelebile nella storia del motorsport, conquistando matematicamente il titolo iridato con quattro gare d'anticipo grazie al terzo posto ottenuto nel Gran Premio del Messico. Antonelli diventa così il più giovane campione del mondo nella storia della Formula 1, riportando l'Italia sul tetto del mondo 73 anni dopo l'ultimo trionfo di Alberto Ascari. Appena sbarcato, il fuoriclasse bolognese ha espresso tutta la sua emozione ai microfoni della stampa, condividendo i momenti chiave di una stagione straordinaria, le promesse da mantenere e i sogni per il futuro: Il sogno di Imola: "Finire il mondiale a Imola sarebbe un sogno", ha dichiarato Antonelli, esprimendo il profondo legame con la sua terra e l'auspicio di poter celebrare in futuro la chiusura di un campionato sulla pista dell'Autodromo Enzo e Dino Ferrari. La svolta iridata: Il pilota ha indicato il weekend del Gran Premio d'Italia a Monza come il momento esatto in cui ha preso piena consapevolezza di avere il potenziale e la costanza per vincere il campionato mondiale. Festa e tradizione: Per celebrare lo storico traguardo, Antonelli manterrà la promessa di tingersi i capelli – probabilmente con un look diviso a metà tra il tricolore italiano e i colori rossoblù del Bologna FC – prima di concedersi una cena a base di tradizionali tagliatelle insieme agli amici più stretti. Nonostante il titolo Piloti sia già aritmeticamente al sicuro, la stagione non è ancora conclusa. Il calendario di Formula 1 prevede l'ultima tripletta dell'anno a partire dal Gran Premio di Las Vegas il prossimo 22 novembre. L'obiettivo del giovane talento italiano resta altissimo: conquistare la decima vittoria stagionale per chiudere in bellezza un 2026 leggendario, prima di focalizzarsi interamente sulla difesa del titolo nel 2027.
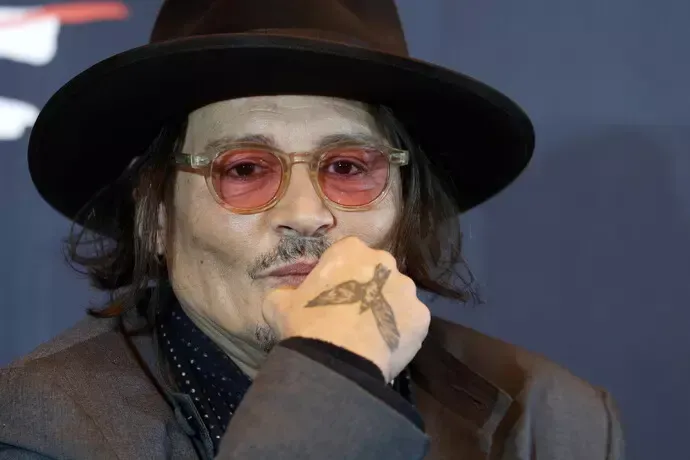
I l divo hollywoodiano è il protagonista di "Scrooge e gli spiriti del Natale", rilettura in chiave dark del classico di Dickens. Nelle sale italiane dal 12 novembre 2026. Johnny Depp punta nuovamente ai grandi incassi e lo fa vestendo i panni di uno dei personaggi più iconici della letteratura mondiale. L'attore è infatti il protagonista di "Scrooge e gli spiriti del Natale", l'atteso adattamento cinematografico del capolavoro di Charles Dickens in uscita nei cinema italiani il prossimo 12 novembre 2026. A firmare la regia è Ti West, che abbandona temporaneamente le atmosfere slasher per immergersi in un racconto gotico e inquietante, fedele allo spirito più profondo e spettrale dell'opera originale. Il film promette di ridefinire il classico natalizio, trasformandolo in un horror-thriller psicologico ad alta tensione. Al fianco di Depp, nel ruolo del misantropo Ebenezer Scrooge, spicca un cast internazionale di altissimo livello che vede la partecipazione di Ian McKellen e Rupert Grint. Prodotto con una forte impronta autoriale ma destinato al grande pubblico, "Scrooge e gli spiriti del Natale" segna il grande ritorno di Depp a un ruolo di primo piano in una produzione internazionale di ampio respiro, pronta a dominare il botteghino della stagione invernale. Dettagli sull'uscita: Titolo: Scrooge e gli spiriti del Natale Regia: Ti West Cast: Johnny Depp, Ian McKellen, Rupert Grint Data di uscita in Italia: 12 novembre 2026 Distribuzione: Nelle migliori sale cinematografiche
I l team legale di Alberto Stasi, guidato dalle nuove risultanze scientifiche emerse dall'analisi dei consulenti tecnici, ha annunciato l'intenzione di presentare formale istanza di revisione del processo per l'omicidio di Chiara Poggi. Secondo quanto dichiarato dal prof. Ugo Ricci, genetista e consulente tecnico della difesa, l'esame approfondito della documentazione e dei vecchi atti d'indagine ha fatto emergere elementi di forte novità e contraddizione rispetto all'impianto accusatorio che ha portato alla condanna definitiva. "I singoli elementi della condanna saranno frantumati e distrutti uno per uno", ha affermato con fermezza il prof. Ricci. Al centro della nuova strategia difensiva vi sarebbero, in particolare, discrepanze finora non vagliate e dati scientifici contrastanti emersi dai vecchi fascicoli dei Ris con specifico riferimento alle tracce di DNA e ai pedali della bicicletta che non sarebbero stati oggetto di un reale contraddittorio nel corso dei precedenti gradi di giudizio. La difesa si dice pronta a depositare l'istanza non appena conclusi gli ultimi accertamenti tecnici, definendo le evidenze appena riscontrate come "davvero fortissime" e tali da poter ribaltare l'esito processuale. Meloni, dal decreto Bollette benefici importanti ma serve tempo per gli effetti "Più risparmi per le imprese con quota di autoproduzione e che consumano più elettricità"

Il Consiglio dei ministri ha approvato il nuovo decreto-legge infrastrutture, introducendo una serie di misure cruciali promosse dal ministro Matteo Salvini. I provvedimenti spaziano dal potenziamento del welfare abitativo alla tutela dei collegamenti aerei per le isole, fino alla semplificazione delle norme per gli investimenti pubblici e privati e allo stanziamento di nuove risorse strategiche per i territori e i nodi logistici. I punti principali del decreto-legge: DECRETO GENITORI SEPARATI: 50 MILIONI NEL 2027 PER L’AFFITTO Si rafforza in modo significativo l’impegno del ministro Matteo Salvini a tutela delle famiglie in difficoltà. Il Fondo per il sostegno abitativo destinato ai genitori separati o divorziati subisce un netto incremento, salendo da 20 a 50 milioni di euro per il 2027. Una misura fondamentale per garantire il diritto alla casa e un aiuto concreto a chi affronta delicate transizioni familiari. INFRASTRUTTURE E TERRITORI: 35 MILIONI PER VADO LIGURE E IL SISTEMA DI TARANTO CON GALLIPOLI Il decreto sblocca importanti investimenti per il potenziamento infrastrutturale e la competitività logistica dei territori. Vengono stanziati complessivamente 35 milioni di euro destinati agli interventi strategici per l'area di Vado Ligure e per il sistema di Taranto, che include anche lo scalo e le connessioni di Gallipoli, accelerando lo sviluppo portuale e intermodale. CONTINUITÀ TERRITORIALE IN SARDEGNA: FINO A 10 MILIONI CONTRO IL CARO-CARBURANTE Per fronteggiare l’eccezionale aumento dei costi del carburante per l’aviazione e tutelare i collegamenti dell'Isola, sono stanziati fino a 10 milioni di euro per il 2026. L'obiettivo del MIT è assicurare ai cittadini sardi il pieno diritto alla mobilità per motivi di lavoro, studio, salute e necessità familiari, riducendo gli svantaggi strutturali dell’insularità. PARTENARIATO PUBBLICO-PRIVATO: NUOVE REGOLE PER GLI INVESTIMENTI Il decreto interviene sulla finanza di progetto, adeguandola agli orientamenti europei per sostenere i Comuni e favorire la collaborazione tra amministrazioni e imprese (dall’illuminazione pubblica all’energia). Le nuove regole sostituiscono l’articolo 193 del Codice dei contratti pubblici e superano il diritto di prelazione. Per salvaguardare la continuità degli interventi, viene disciplinata anche la gestione dei procedimenti attualmente in corso. Lo rende noto il Ministero delle Infrastrutture e dei Trasporti (MIT) in una nota a margine del Consiglio dei ministri.

Una folla oceanica stimata in due milioni e mezzo di fedeli si è radunata oggi a Buenos Aires, presso il Monumento de Los Españoles, per la storica messa celebrata da Papa Leone XIV. Secondo gli aggiornamenti della Polizia nazionale diffusi dall'arcidiocesi, si tratta del record assoluto di presenze per un evento guidato dall'attuale Pontefice. In prima fila, ad assistere alla celebrazione, era presente anche il Presidente argentino Javier Milei. Nel corso della sua omelia, il Papa ha rivolto un messaggio di speranza alla nazione, affrontando con fermezza le piaghe sociali ed economiche che colpiscono la popolazione. Il Pontefice ha denunciato come il lavoro precario, la mancanza di stabilità, le violenze domestiche e le dipendenze stiano "distruggendo e compromettendo le relazioni familiari", invitando tuttavia i fedeli a non rassegnarsi e a trovare in Cristo la "roccia" per resistere alle tempeste della vita. Papa Leone XIV ha poi ribadito il ruolo centrale della famiglia nella storia e nell'identità del Paese: "La storia, la cultura e la società dell'Argentina hanno trovato nella famiglia la fonte dalla quale attingere i valori fondamentali del popolo". Rigettando le tesi secondo cui la famiglia cristiana sia un modello superato, il Papa l'ha definita "un caposaldo tra le molte precarietà della nostra epoca", un luogo irrinunciabile per la trasmissione della fede, della cultura del lavoro e del rispetto per la vita e per gli anziani.

Gli attacchi ibridi e cibernetici che stanno colpendo l'Italia negli ultimi tempi portano la firma di hacker filorussi per loro stessa ammissione . Lo ha dichiarato il Ministro degli Esteri, Antonio Tajani, a margine della prima giornata dei lavori della ministeriale G7 in corso a Parigi. Il Capo della Diplomazia italiana ha commentato lo scenario internazionale tracciando una distinzione rispetto alle recenti indagini delle autorità francesi, le quali attribuiscono le offensive cyber sul proprio territorio ai Guardiani della Rivoluzione dell'Iran. "Non sappiamo se dietro ci sia direttamente il governo di Mosca", ha specificato il Ministro Tajani, "ma si tratta certamente di attacchi che avvengono nello stesso momento in diversi Paesi europei. È evidente che esista un coordinamento strutturato dietro queste operazioni". Il Governo italiano, in stretta sinergia con i partner europei e gli alleati del G7, continua a monitorare la situazione per individuare i registi delle minacce ibride e rafforzare le difese cibernetiche dei settori strategici nazionali.

La Procura di Parigi annuncia l'indagine contro "un'unità informatica iraniana, legata al Corpo delle Guardie della Rivoluzione Islamica" ROMA – Dopo la serie di cyber attacchi subiti nei giorni scorsi da sistemi di refrigerazione di supermercati in Francia, le autorità di Parigi hanno reso noto di aver avviato un’indagine contro “un’unità informatica iraniana, legata al Corpo delle Guardie della Rivoluzione Islamica”. Lo riporta l’agenzia Afp, citando la nota della procuratrice di Parigi, Laure Beccuau: “È stata avviata un’indagine giudiziaria nei confronti del responsabile del gruppo iraniano Shahid Kaveh – un’unità di cyber-attacco affiliata al Centro Elettronico e Informatico del Corpo delle Guardie della Rivoluzione Islamica (Irgc-Cec) – dei suoi due vice e di chiunque altro possa essere identificato nel corso delle indagini”.

– Il Consiglio dei ministri ha approvato il nuovo decreto legge Bollette, introducendo disposizioni urgenti per la riduzione del costo dell'energia elettrica e del gas. Il provvedimento, che entrerà in vigore a partire dal prossimo gennaio, punta a dare un sollievo immediato a famiglie e imprese di fronte alle fluttuazioni dei mercati energetici. Secondo le stime governative, l'impatto complessivo delle misure garantirà una riduzione media di circa 15 euro al megawattora . “Si tratta di un primo passo concreto a sostegno del nostro sistema Paese, dei consumatori e del tessuto produttivo”, ha dichiarato il ministro dell'Ambiente e della Sicurezza Energetica, Gilberto Pichetto Fratin, sottolineando l'importanza dell'intervento per salvaguardare la competitività delle aziende e il potere d'acquisto delle famiglie. L'approvazione del testo arriva in concomitanza con una seduta positiva per i mercati: a Piazza Affari il gas ha registrato un ampio ribasso del 3,9%, scendendo a 82,2 euro al megawattora.

Massima allerta nel settore della sicurezza informatica istituzionale. Nelle ultime ore, un attore malevolo ha rivendicato sul dark web un presunto furto di dati ai danni della Direzione Investigativa Antimafia (DIA) . Il fatto, al momento, non ha ricevuto alcuna conferma ufficiale da parte delle autorità, che hanno immediatamente avviato verifiche tecniche approfondite per stabilire l'entità e l'autenticità della violazione. A lanciare l'allarme è stato il profilo di monitoraggio dark web informer sulla piattaforma X, che ha intercettato i post di un utente registrato con lo pseudonimo di 'weykofa'. Il cybercriminale ha messo in vendita un pacchetto composto da 302 file per un totale di 222 MB di dati , richiedendo il pagamento del riscatto in criptovalute (Bitcoin e Monero) per garantire l'anonimato della transazione. Il contenuto del presunto bottino cyberchirurgico Secondo le informazioni diffuse dall'analista cyber, l'archivio sottratto conterrebbe materiale scottante e altamente sensibile: Rapporti investigativi: Documenti di intelligence focalizzati sulle attività di 25 gruppi legati alla criminalità organizzata. Dossier operativi: Registri interni di indagine, corrispondenza riservata con l'Unione Europea e documentazione legata a Europol Materiale multimediale e stampa: Fotografie inedite scattate durante i raid operativi e comunicati istituzionali ancora sotto embargo. Dati aziendali: Statistiche interne della DIA, registri del personale e rendiconti finanziari. Il nodo delle verifiche: esfiltrazione reale o bluff? Gli specialisti della cyber-sicurezza stanno concentrando gli sforzi per comprendere la reale natura dei file messi in vendita. L'obiettivo primario è capire se si tratti di un attacco andato a buon fine o di un'operazione di disturbo. La distinzione, spiegano gli esperti, è decisiva: L'ipotesi del "bluff": Se l'analisi dovesse dimostrare che i dati esfiltrati sono in realtà file già pubblici, storici o precedentemente disponibili online, non si tratterebbe di una reale violazione dei sistemi di sicurezza della DIA. L'ipotesi di violazione: Nel caso in cui venisse accertato l'accesso abusivo a comunicazioni interne, dossier riservati o identità del personale, lo scenario configurerebbe una grave minaccia per la sicurezza nazionale e per le indagini in corso contro le mafie. Le autorità mantengono il massimo riserbo mentre proseguono gli accertamenti informatici e forensi sulla rete protetta dello Stato.


