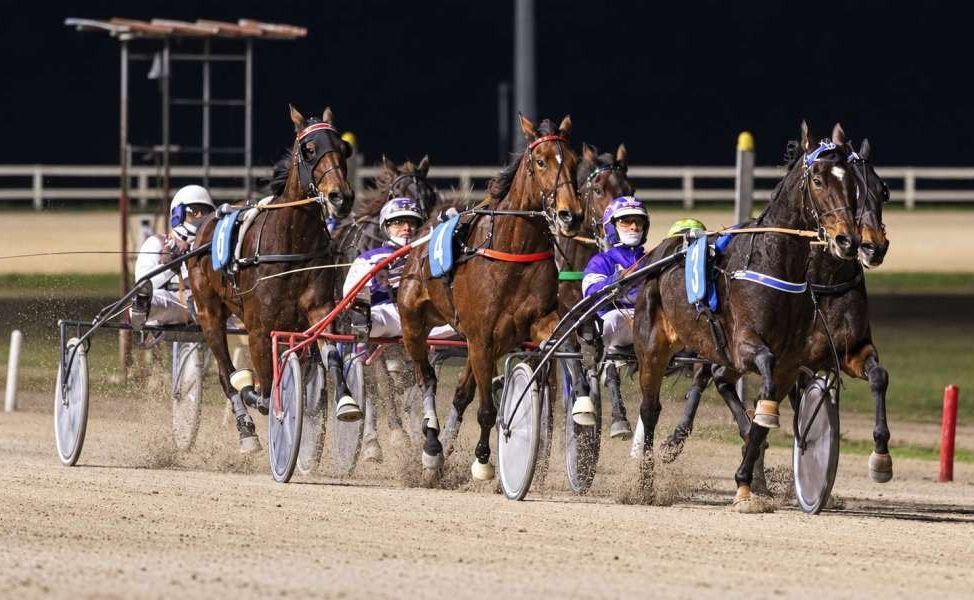
Inizia il countdown per la domenica stellare all’Ippodromo di Treviso: iscritti top al Turilli e al Memorial Toniatti il 15 novembre Treviso si appresta a vivere la domenica più calda dell’anno per il trotto nazionale. Il prossimo 15 novembre, le piste dell’Ippodromo Sant’Artemio ospiteranno un cartellone straordinario che vedrà susseguirsi, uno via l’altro, ben quattro Gran Premi di altissimo livello agonistico e tecnico, richiamando i migliori interpreti e cavalli del panorama attuale. La giornata sarà caratterizzata da ben tre corse di Gruppo 1 e un’importante novità di Gruppo 2, per un montepremi complessivo che accende i riflettori della stampa e degli appassionati sul circuito trevigiano. Il programma dei Grandi Premi Gran Premio Gaetano Turilli (Gruppo 1 – € 165.000, doppio km): La storica prova, tradizionalmente legata al calendario di Roma, emigra quest’anno nel Nord Est. Tra gli iscritti figurano i migliori anziani italiani, molti dei quali reduci dal recente Gran Premio delle Nazioni di Milano vinto da Free Time Jepson. Gli occhi sono puntati su Edgar Saba (terzo a San Siro con il finale di Francesco Facci), Fil Ekl (sesto a Milano), First of Mind, il grande protagonista dei gruppi Dany Capar, Banderas Bi e l’allieva di scuderia Gocciadoro, Funny Gio. Gran Premio ANACT Stakes Plus+ - Finale Maschi (Gruppo 1 – € 220.000, sul miglio): Corsa riservata ai migliori puledri di 2 anni italiani qualificati attraverso le quattro dure selezioni di Milano, Modena, Roma e Napoli. La prova sarà intitolata alla memoria di Ubaldo La Porta. Gran Premio ANACT Stakes Plus+ - Finale Femmine (Gruppo 1 – € 220.000, sul miglio): Speculare alla prova maschile e dotata dello stesso ricco montepremi, la finale dedicata alle migliori puledre di 2 anni sarà intitolata a Marco Folli. Memorial Domenico Toniatti (Gruppo 2 – € 88.000, sul miglio): Attesa novità del calendario riservata ai cavalli di 4 anni. In attesa delle conferme definitive, spicca tra gli iscritti il nome di Gill Dorial, fresco vincitore del GP Città di Padova e già a segno nello Stefanelli e nel Città di Cesena. L’appuntamento di domenica 15 novembre all’Ippodromo Sant’Artemio si preannuncia come un evento imperdibile per lo sport italiano, capace di coniugare l'eccellenza dei puledri emergenti di 2 anni con la solidità e la classe dei migliori anziani in circolazione.
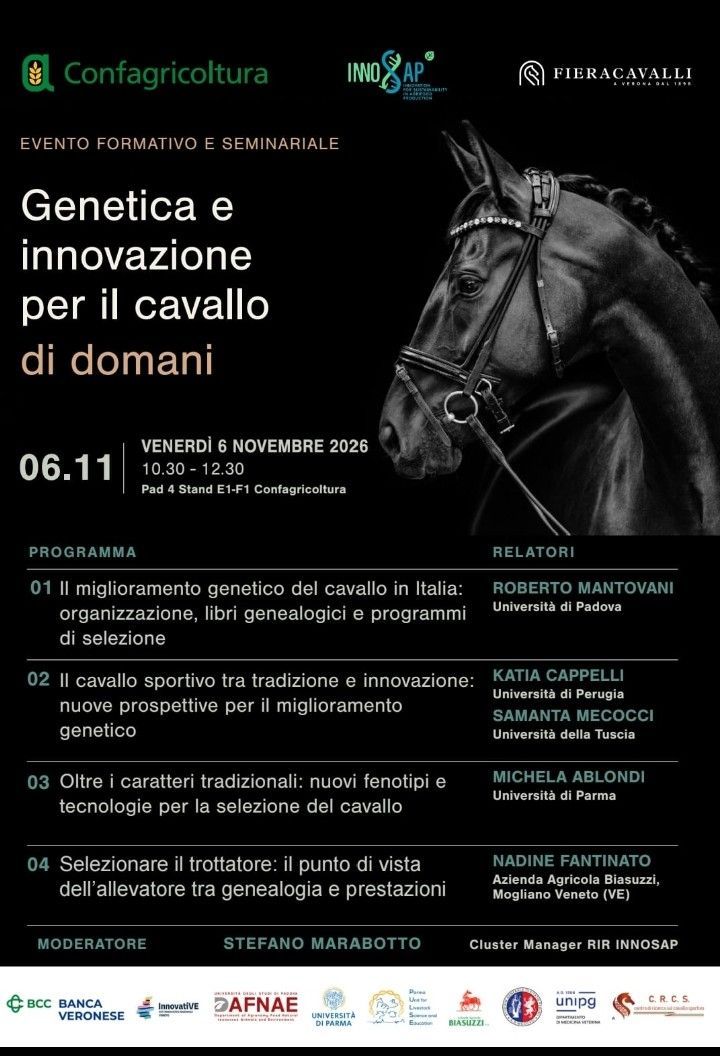
Domani a Verona l’atteso appuntamento organizzato da Confagricoltura nella persona di Ferruccio Badi, Presidente della Federazione Nazionale di Prodotto Allevamenti Equini: focus sulle nuove frontiere dell’allevamento e sulla biodiversità come motore per il futuro dei territori. La genetica, l’innovazione tecnologica e la tutela delle risorse genetiche locali come pilastri per il futuro dell'allevamento equino italiano. Saranno questi i temi centrali dei convegni e degli appuntamenti promossi da Confagricoltura che si svolgeranno domani, venerdì 6 novembre, in occasione di Fieracavalli Verona. L'importante ciclo di incontri è stato interamente organizzato e promosso da Confagricoltura nella persona di Ferruccio Badi, Presidente della Federazione Nazionale di Prodotto Allevamenti Equini di Confagricoltura. L'iniziativa nasce con l'obiettivo di accendere i riflettori sul legame indissolubile tra il cavallo e i territori che, nel corso dei secoli, hanno selezionato e custodito un patrimonio biologico unico al mondo. "Le risorse genetiche locali non rappresentano una semplice eredità del passato, ma la chiave di volta per il futuro dei nostri territori", dichiara il Presidente Ferruccio Badi. "L'innovazione e il miglioramento genetico, portati avanti con criteri scientifici e sostenibili, sono gli strumenti fondamentali per valorizzare le nostre razze autoctone, difendere la biodiversità e dare un impulso concreto all'economia rurale e al turismo sostenibile". Gli eventi di domani, coordinati da Badi, vedranno il coinvolgimento diretto di Confagricoltura Verona e la collaborazione strategica con la rete Innosap e prestigiosi istituti universitari (tra cui le Università di Padova, Perugia, Parma e della Tuscia). Scienziati, allevatori ed esperti del settore si confronteranno sulle più recenti scoperte scientifiche applicate al mondo equino, analizzando come la tecnologia possa supportare il lavoro quotidiano degli allevatori e migliorare il benessere animale. I convegni si terranno presso lo spazio espositivo di Confagricoltura (Padiglione 4, Stand E1-F1).
"Non ho paura di nulla perché non ho nulla da nascondere. Voglio solo che questa storia finisca il prima possibile". Con queste parole forti e nette Gianni Di Vita, marito di una delle vittime e padre dell'altra nel caso del duplice avvelenamento da ricina che ha sconvolto la comunità di Pietracatella, ha rotto il silenzio di fronte alla forte pressione mediatica degli ultimi mesi. L 'uomo si è sfogato pubblicamente esprimendo il profondo desiderio che l'intera vicenda venga chiarita al più presto dalle autorità competenti. Di Vita ha manifestato l'auspicio che la tragedia familiare non si riveli essere un omicidio, respingendo ogni ombra di sospetto sulla sua persona. Nel frattempo, gli inquirenti proseguono senza sosta le indagini per fare luce sul dramma. L'attività investigativa rimane concentrata sugli accertamenti tecnici approfonditi, in particolare sui dispositivi informatici sequestrati, e sull'ascolto di testimoni e persone informate sui fatti nel tentativo di ricostruire con precisione l'esatta dinamica e le responsabilità della vicenda.
l Consiglio dei ministri ha deliberato l'impugnazione davanti alla Corte Costituzionale della legge della Regione Veneto sul fine vita, che regolamenta i tempi e le procedure per l'accesso al suicidio medicalmente assistito. Il provvedimento, approvato in prossimità della scadenza dei termini legali per il ricorso, segue analoghe decisioni già assunte dall'esecutivo nei confronti di Emilia-Romagna, Toscana e Sardegna. La delibera del Consiglio dei ministri ha registrato forti tensioni e divisioni interne alla maggioranza di centrodestra: Matteo Salvini non ha partecipato alla votazione. Roberto Calderoli si è espresso contrariamente alla decisione di impugnare la norma. Antonio Tajani ha sottolineato la necessità di superare la frammentazione regionale, dichiarando: "Ora serve una normativa nazionale". La posizione della Regione Veneto Il Presidente , Luca Zaia, ha difeso fermamente il provvedimento regionale pur prendendo atto della scelta del governo: "Rispetto la decisione, ma rivendico la scelta della nostra Regione", ha commentato a caldo il governatore, confermando la legittimità del percorso normativo intrapreso dal territorio veneto.
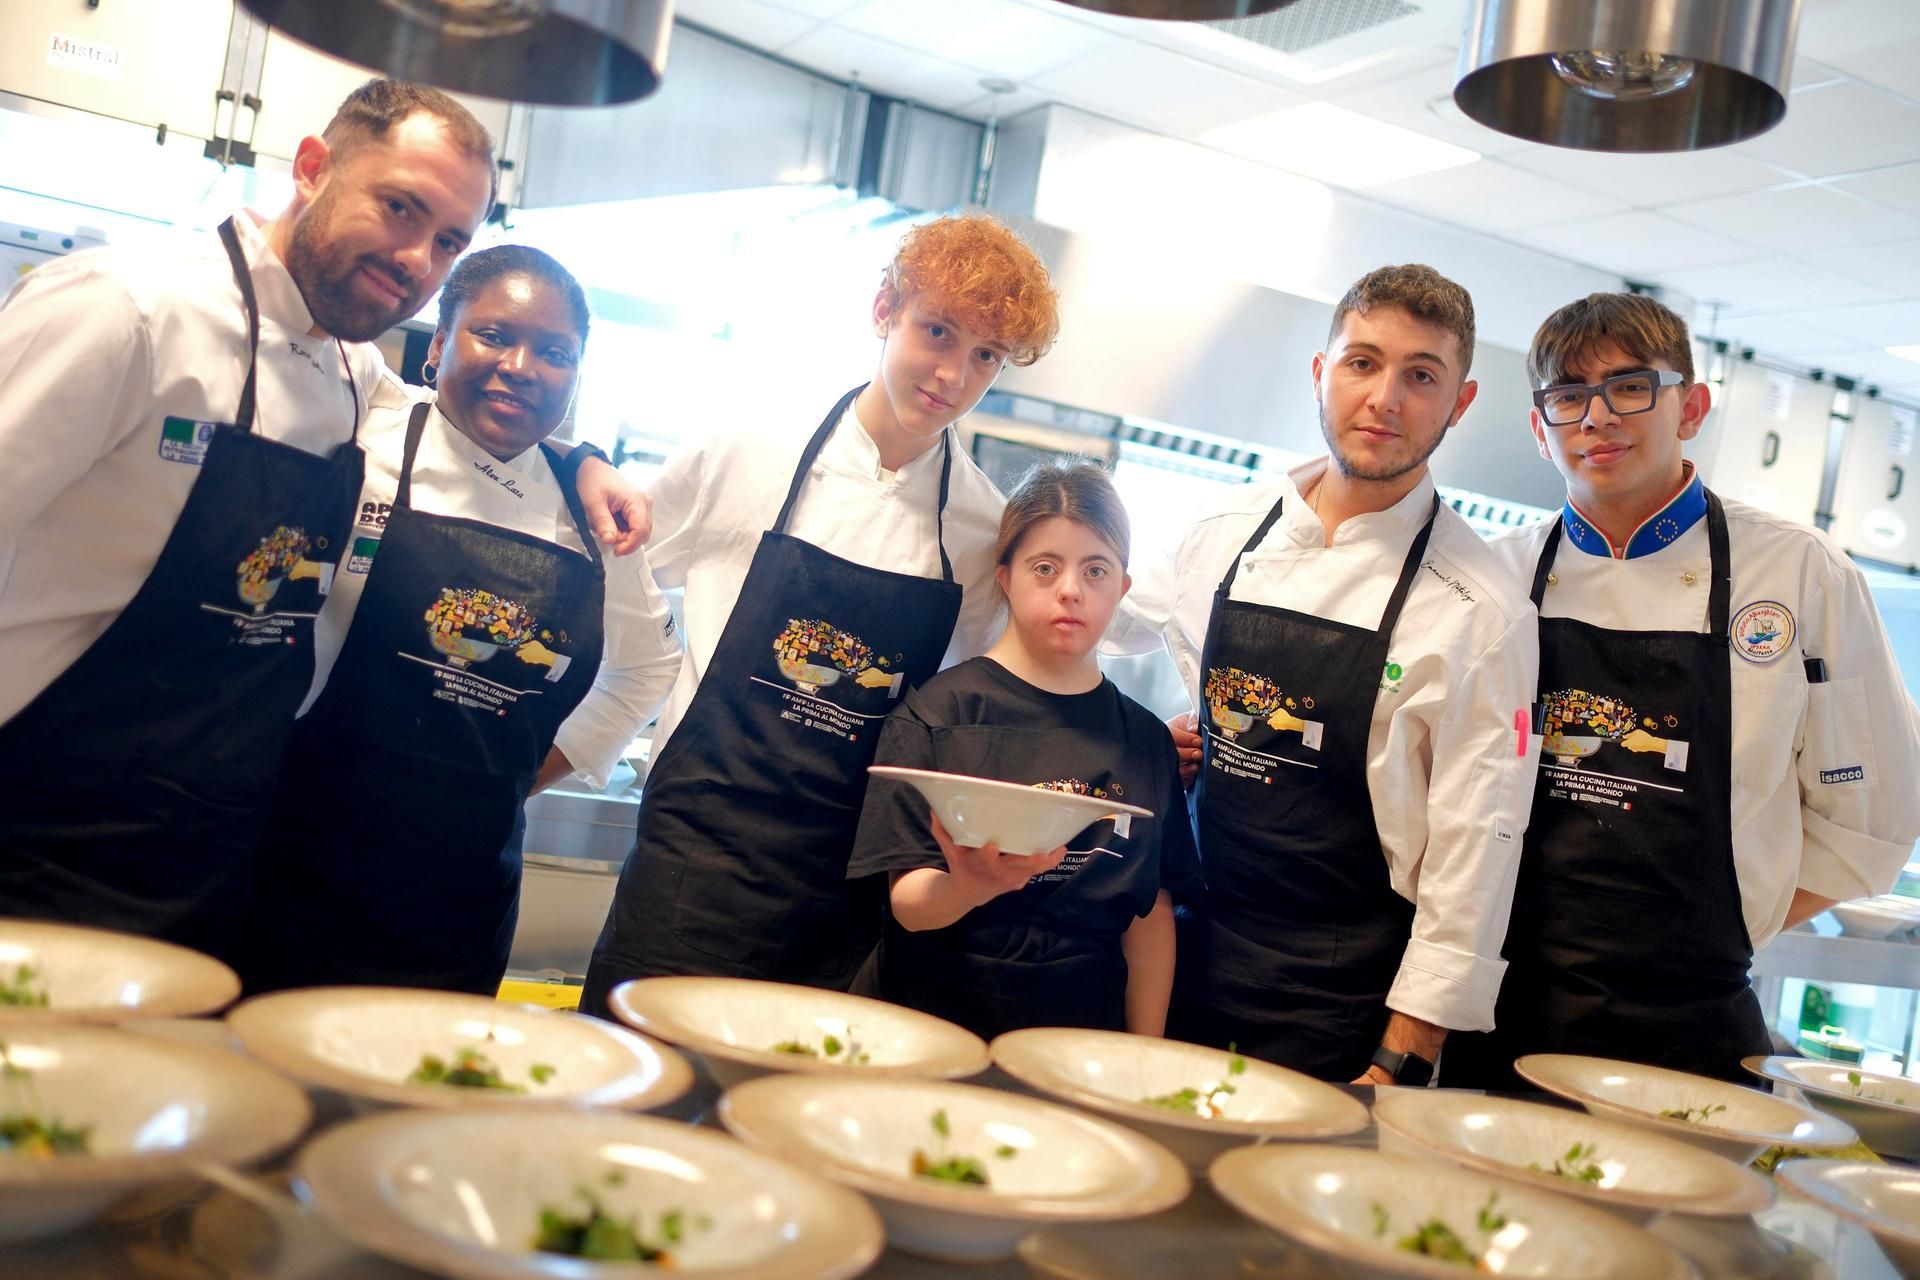
Con l'Academy Ape'n Down, il talento di 16 ragazzi con disabilità intellettiva conquista Veronafiere. Una grande iniziativa sociale nata dall'unione tra Fieracavalli e il Masaf. Trovare un impiego significa conquistare autonomia, riconoscere il proprio valore e firmare il proprio riscatto nella società. Con questa forte visione apre oggi a Veronafiere l’Academy Ape'n Down | Ristorante H, inaugurata ufficialmente nel cuore della prima giornata della 128ª Fieracavalli. Questo spazio speciale non è solo un ristorante, ma il frutto di una straordinaria iniziativa condivisa da Fieracavalli e dal Masaf (Ministero dell'Agricoltura, della Sovranità alimentare e delle Foreste). Insieme, le istituzioni e la fiera hanno voluto dare una risposta concreta al bisogno di inclusione, offrendo una vetrina internazionale a un progetto che unisce l'eccellenza della tradizione culinaria italiana al valore sociale più puro. Il cuore del progetto: l’autonomia sul campo La gestione dello spazio di 800 metri quadrati è affidata all’impresa sociale veronese Ape'n Down - Irriverenti Sociali. Qui, 16 ragazzi e adulti con disabilità intellettiva formano una vera e propria squadra di professionisti, divisa in due turni. Accompagnati dai volontari, i ragazzi affrontano la sala, il bar e i fornelli in un contesto lavorativo reale. Un'opportunità unica per misurarsi con i ritmi, le responsabilità e le grandi soddisfazioni di un'attività commerciale a tutti gli effetti, a diretto contatto con il pubblico. I numeri e l'eccellenza a tavola La struttura è pronta ad accogliere i visitatori e il mondo aziendale con una formula che unisce professionalità e calore: 140 coperti (35 tavoli), sale private e aule didattiche per la formazione continua. Cucina d'autore: per tutta la settimana di Fieracavalli, la brigata lavorerà sotto la guida dello chef Emanuele Natalizio, celebrando i piatti della cucina italiana, patrimonio Unesco. Un presidio fisso di inclusione Grazie alla forte spinta dei promotori, il Ristorante H non si fermerà con i padiglioni della fiera, ma rimarrà un punto di riferimento vivo all'interno del quartiere fieristico: Dal lunedì al venerdì: dalle ore 8:00 alle ore 16:00 per i servizi quotidiani. Aperture serali: attive durante tutti i periodi di fiera e per i grandi eventi aziendali. L'Academy Ape'n Down dimostra che, quando le istituzioni come il Masaf e le grandi realtà come Fieracavalli credono nel talento senza barriere, l'economia e la solidarietà possono fondersi per creare qualcosa di davvero memorabile.
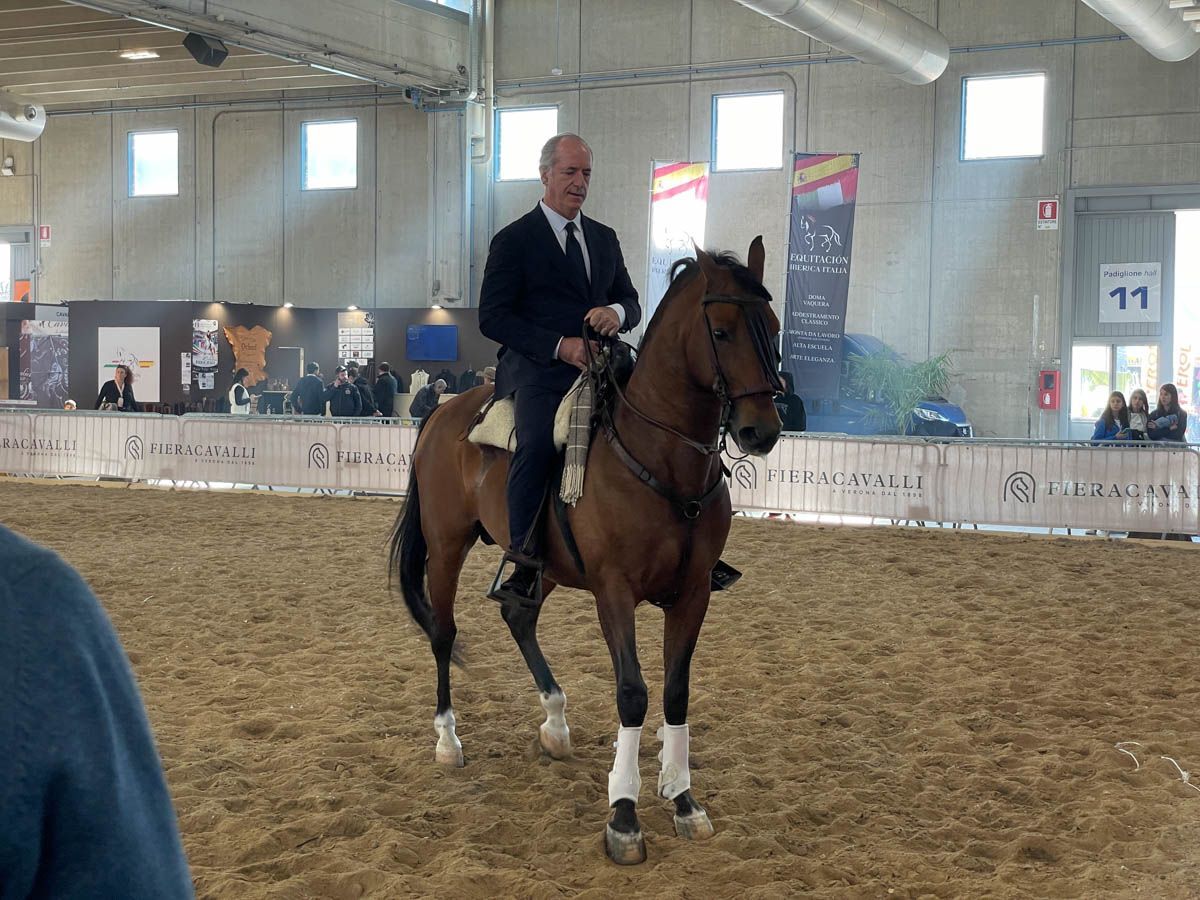
La passione per i cavalli di Luca Zaia è cosa nota, ma vederlo muoversi con naturalezza e maestria tra i padiglioni di Veronafiere conferma quanto questo legame sia profondo e autentico. Il Presidente del Consiglio regionale del Veneto è stato oggi, giovedì 5 novembre, il grande protagonista della giornata inaugurale della 128esima edizione di Fieracavalli , la manifestazione equestre più importante al mondo. Un'inaugurazione speciale, che ha visto l'ex governatore concedersi ai taccuini dei giornalisti direttamente dalla sella di uno straordinario esemplare ispano-arabo. Un gesto che unisce l'istituzione all'anima più pura del territorio veneto, cogliendo l'occasione per mostrare a tutti le proprie indubbie abilità di cavaliere. La cavalcatura, un cavallo vaquero super addestrato e tenuto in condizioni impeccabili, fa parte della scuderia di Pierangelo Beretta, stimato allevatore di Equisport (Bergamo), che Zaia non ha esitato a definire senza mezzi termini il “re dei cavalli”. Il valore internazionale di Fieracavalli I l Presidente ha ampliato lo sguardo oltre i confini regionali per sottolineare l'impatto economico e culturale della kermesse: «Direi che è un orgoglio per l'Italia e per il mondo intero, visto che parliamo della prima fiera a livello globale per questo settore», ha dichiarato Zaia. A supportare queste parole sono i numeri straordinari che la fiera scaligera riesce a muovere anno dopo anno. Con migliaia di cavalli presenti e una previsione di oltre centosessantamila visitatori, Fieracavalli non è semplicemente un'esposizione di animali. Rappresenta il crocevia internazionale per il mercato delle attrezzature, la vetrina per le ultime novità tecnologiche e l'innovazione legata alla sostenibilità e al benessere animale. Nelle parole del Presidente, l'evento offre «uno spaccato di un popolo che viene da tutto il mondo», unendo culture diverse sotto il segno della comune passione equestre. Dalla tradizione al lavoro: il trionfo dell’ispano-arabo La scelta di montare un esemplare ispano-arabo durante l'apertura non è stata casuale. Questa razza incarna perfettamente l'equilibrio tra la fierezza tradizionale e la dedizione al lavoro, caratteristiche che si sposano a meraviglia con l'identità e la storia del popolo veneto. Zaia ha espresso grande apprezzamento per la cura maniacale degli animali da parte degli allevatori italiani, ribadendo che il comparto equestre non è solo sport o tempo libero, ma una filiera produttiva d'eccellenza che genera posti di lavoro, turismo e valorizzazione del territorio. Con la sua presenza in sella, il presidente ha dato il via a quattro giorni di competizioni ai massimi livelli, spettacoli d'arte equestre e convegni, confermando Verona come la capitale mondiale del cavallo.
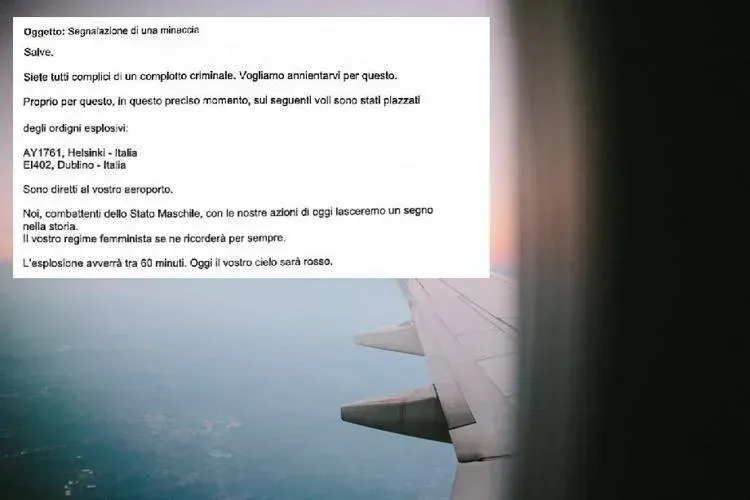
Massima allerta nei cieli europei e nei principali scali italiani a causa di una serie coordinata di allarmi bomba che ha coinvolto circa 18 voli commerciali. Le minacce sono scattate a seguito di email scritte in lingua italiana, aventi lo stesso contenuto e indirizzate alle autorità competenti, tutte firmate con la medesima rivendicazione da parte dei 'Combattenti dello Stato maschile'. Si tratta di una formazione legata al maschilismo radicale e all'ideologia 'incel', caratterizzata da forti posizioni omofobe, razziste e misogine, già da tempo all'attenzione degli apparati di sicurezza e di intelligence. Il primo grave allarme della mattinata ha interessato un volo Aer Lingus in viaggio da Dublino a Roma, costretto a effettuare un atterraggio d'emergenza in Francia presso una base militare a Évreux, in Normandia. Per quanto riguarda i voli che hanno coinvolto l'aeroporto di Milano Malpensa e lo scalo di Roma Fiumicino, le verifiche sono scattate tempestivamente dopo la ricezione dei messaggi firmati dal gruppo estremista. Nello scalo romano, un volo Finnair da Helsinki è atterrato in sicurezza scortato da due caccia Eurofighter del 4° Stormo dell’Aeronautica militare decollati da Grosseto, mentre a Malpensa sono scattate immediate le procedure di bonifica e controllo su passeggeri, bagagli ed equipaggi per i voli intercettati. Il Ministero delle Infrastrutture e dei Trasporti ha attivato un monitoraggio costante per garantire la sicurezza dello spazio aereo. Il ministro Matteo Salvini segue con attenzione la questione legata ai ripetuti allarmi bomba ed è in costante contatto con Enac ed Enav per seguire l'evoluzione della situazione sui voli che atterrano sul suolo italiano e sulla gestione del traffico aereo che sorvola il Paese. Le indagini e le misure di sicurezza nazionali e internazionali rimangono coordinate al massimo livello per garantire la totale incolumità dei passeggeri e del personale di volo.
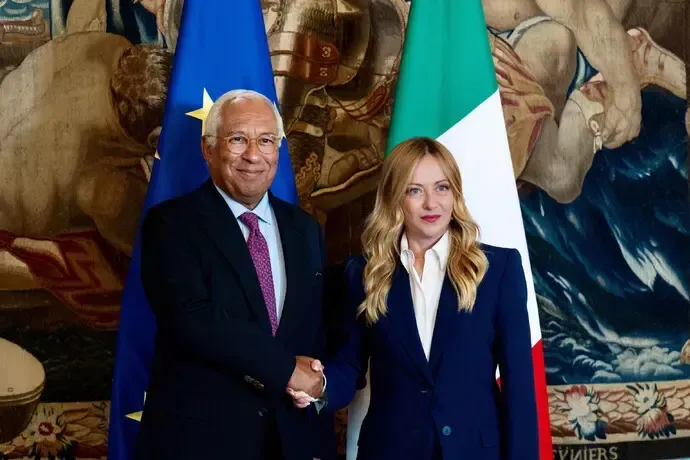
La Presidente del Consiglio, Giorgia Meloni, ha indirizzato una lettera ufficiale al presidente del Consiglio europeo, António Costa, per ribadire la necessità urgente di una linea d’azione condivisa e coesa da parte dell’Unione Europea in merito al conflitto in Ucraina. Nel testo, la premier sottolinea come gli ultimi sviluppi internazionali rendano ormai "improcrastinabile che l’Europa parli a una voce sola". L'obiettivo cardine indicato nella missiva è quello di definire con chiarezza, entro il prossimo Consiglio europeo di dicembre, la composizione della delegazione e il mandato di chi rappresenterà l'UE ai futuri tavoli di negoziazione. "L'Italia non farà mai mancare il proprio contributo", ha confermato la presidente Meloni, precisando tuttavia che la priorità strategica deve essere l'efficacia dell'azione diplomatica rispetto alle dinamiche formali: "Il risultato conta più del formato". Con questa iniziativa, il governo italiano punta a superare le frammentazioni interne e a garantire all'Europa un ruolo di primo piano e di reale incisività nella risoluzione della crisi geopolitica.
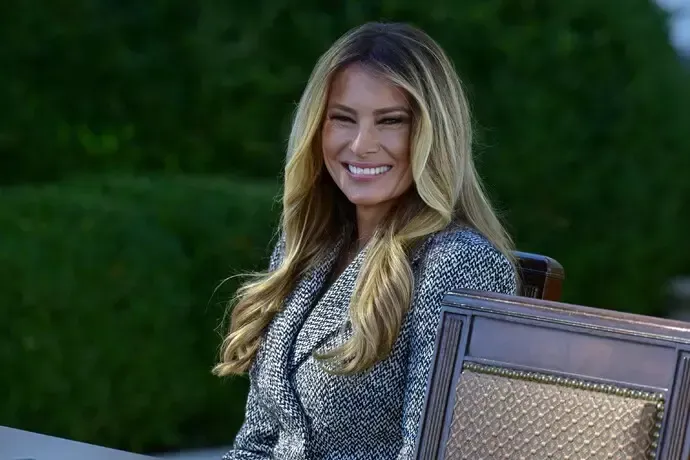
Svolta diplomatica a Washington al termine dell'evento ufficiale tenutosi alla Casa Bianca e incentrato sulla ricerca di una tregua nella località di Oleshky. L a First Lady Melania Trump ha consegnato personalmente alle delegazioni di Ucraina e Russia due lettere distinte, indirizzate rispettivamente ai presidenti Volodymyr Zelensky e Vladimir Putin. Secondo quanto si apprende da fonti ufficiali, le missive sono state "scritte personalmente" dalla First Lady. Il gesto si inserisce nel quadro dei delicati sforzi di mediazione condotti a Washington per favorire il cessate il fuoco e allentare le tensioni nell'area interessata. Le delegazioni dei due Paesi hanno preso in consegna i documenti da recapitare ai rispettivi capi di Stato.
Slitta ancora il via libera al attesissimo decreto Bollette. Nel Consiglio dei ministri del 5 novembre 2026, il provvedimento contenente le misure d'urgenza per il contenimento dei costi di luce e gas per famiglie e imprese ha subito un nuovo stop tecnico. A frenare il testo, che era già stato rinviato lo scorso 28 ottobre, sono stati i rilievi e i dubbi sollevati dalla Ragioneria Generale dello Stato in merito alle coperture finanziarie necessarie a sostenere gli interventi. Il governo punta ora a risolvere il nodo politico-economico nel giro di pochi giorni: l'approvazione definitiva potrebbe infatti arrivare già nel prossimo Cdm, ipotizzato per lunedì 9 novembre. Nel corso della stessa seduta, l'esecutivo ha inoltre deliberato l'impugnazione della legge sul fine vita approvata dalla Regione Veneto.